A mediados de octubre, usuarios de monederos Ledger en Malasia, Indonesia y Filipinas descubrieron que sus fondos habían desaparecido sin que ellos autorizaran movimiento alguno. Lo inusual no fue el robo en sí, sino la forma: alguien había saboteado los dispositivos desde antes de que llegaran a las manos de sus propietarios.
Según análisis de Bitquery, el ataque dejó un saldo de aproximadamente 102 millones de dólares sustraídos de 324 monederos digitales distribuidos en seis redes blockchain diferentes. Ledger ha confirmado que determinadas unidades fueron alteradas físicamente, pero no ha validado el monto total de pérdidas. La distribuidora responsable en la región fue identificada como CryptoBilis, empresa autorizada para vender productos Ledger en Malasia, Indonesia y Filipinas.
Índice
La infiltración pasó todos los controles
Esto es lo que hace particularmente inquietante el caso: cuando sacas un monedero Ledger de su caja, todo parece estar en orden. El dispositivo funciona normalmente. Pasa el Genuine Check, el sistema de verificación de autenticidad que Ledger usa para confirmar que no es un producto falsificado. Y aun así, los responsables habían introducido componentes adicionales que permanecieron completamente invisibles a simple vista.
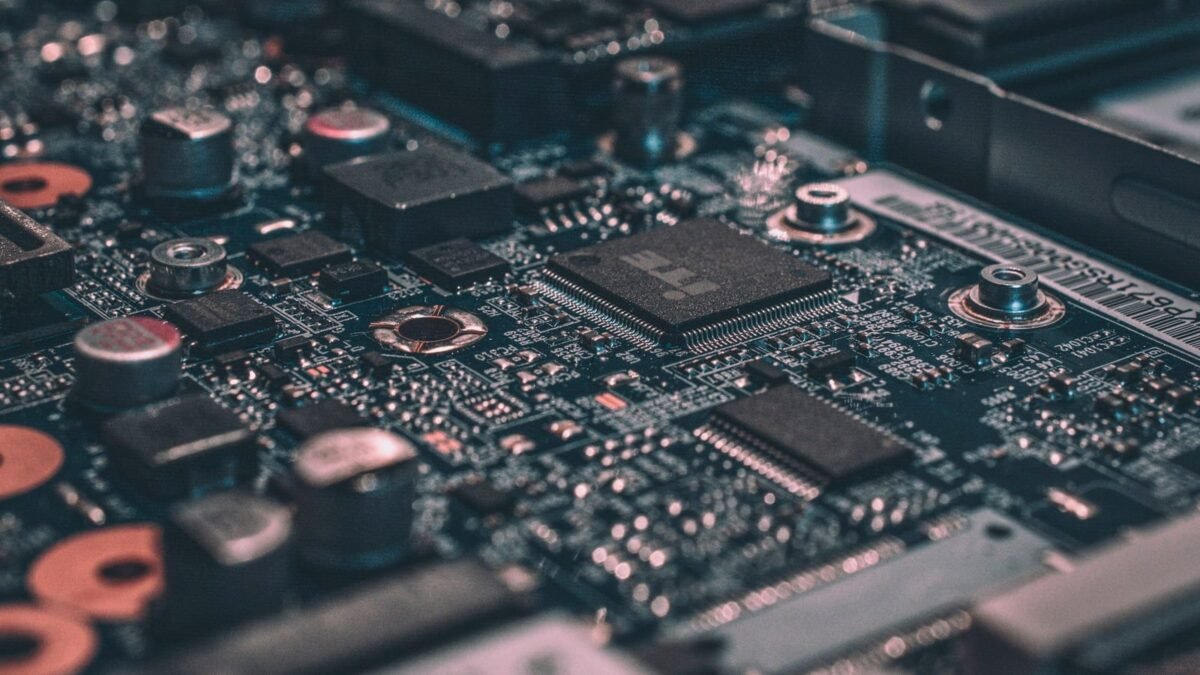
Investigadores independientes que analizaron unidades afectadas descubrieron que ciertos Ledger Nano X contenían circuitos electrónicos adicionales conectados al sistema que comunica con la pantalla. Cuando un usuario iniciaba la configuración del dispositivo, estos componentes ocultos interceptaban los caracteres de la frase de recuperación que el aparato genera y muestra al propietario. Esa frase es la clave maestra: si alguien la posee, puede reconstruir todas las claves privadas del monedero desde cualquier dispositivo Ledger.
Los atacantes no se limitaron a capturar la información. Los monederos manipulados también incluían un módulo LTE, una eSIM y una antena para transmitir los datos interceptados. Con esa información en sus manos, los responsables podían acceder a los fondos desde un computador ordinario, sin necesidad de tener el dispositivo físico original.
Por qué los sistemas de verificación no lo detectaron
La pregunta obvia es: ¿cómo pasó esto desapercibido? El Genuine Check de Ledger verifica la autenticidad del dispositivo analizando su chip de seguridad. El problema es que ese sistema solo valida que el chip esté íntegro y sea genuino; no está diseñado para detectar componentes electrónicos adicionales soldeados alrededor del circuito principal. Si el chip de seguridad permanece intacto, un aparato completamente alterado puede superar la verificación sin problemas. Ledger ha reconocido públicamente esta limitación.
La compañía francesa ha descartado que sus sistemas internos o servicios en la nube hayan sido comprometidos. Todo apunta a que la manipulación ocurrió físicamente en las unidades de la distribuidora, probablemente durante el almacenamiento o antes del envío a clientes finales. La investigación aún está en curso, y los responsables no han sido identificados públicamente.
La evolución del ataque revela planeamiento sofisticado
Las señales de este problema no aparecieron de la nada en octubre. Investigadores independientes comenzaron a examinar Ledger Nano X modificados cuando compradores detectaron componentes extraños en sus dispositivos. Los hallazgos fueron comunicados a Ledger, pero los investigadores continuaron encontrando casos nuevos. Se identificaron versiones posteriores aún más sofisticadas: en estas, los cables visibles que conectaban los circuitos ocultos habían sido reemplazados por circuitos flexibles cuidadosamente camuflados. El nivel de ingeniería sugería un trabajo cada vez más refinado, aunque no está confirmado si todos los dispositivos fueron alterados por los mismos responsables.
¿Qué hizo Ledger después del descubrimiento?
Ledger emitió recomendaciones diferenciadas según el estado de cada dispositivo. Para quienes habían comprado en CryptoBilis en los meses anteriores a la alerta pero aún no habían configurado su monedero: simplemente no inicien el dispositivo. Para los que ya tenían uno en funcionamiento: consideren transferir sus fondos a un nuevo Ledger con una frase de recuperación diferente. La compañía también anunció revisiones en sus medidas contra alteraciones físicas.
Otros fabricantes de monederos digitales aprovecharon para anunciar cambios preventivos en sus redes de distribución, aunque sin especificar detalles públicos. El hecho es que esta vulnerabilidad expone una debilidad que la industria de criptomonedas prefería no contemplar: por mucha encriptación que tenga tu monedero, si alguien lo manipula antes de que lo recibas, todo es inútil.
Con información de Xataka.
Imagen: Alexandre Debiève / Unsplash